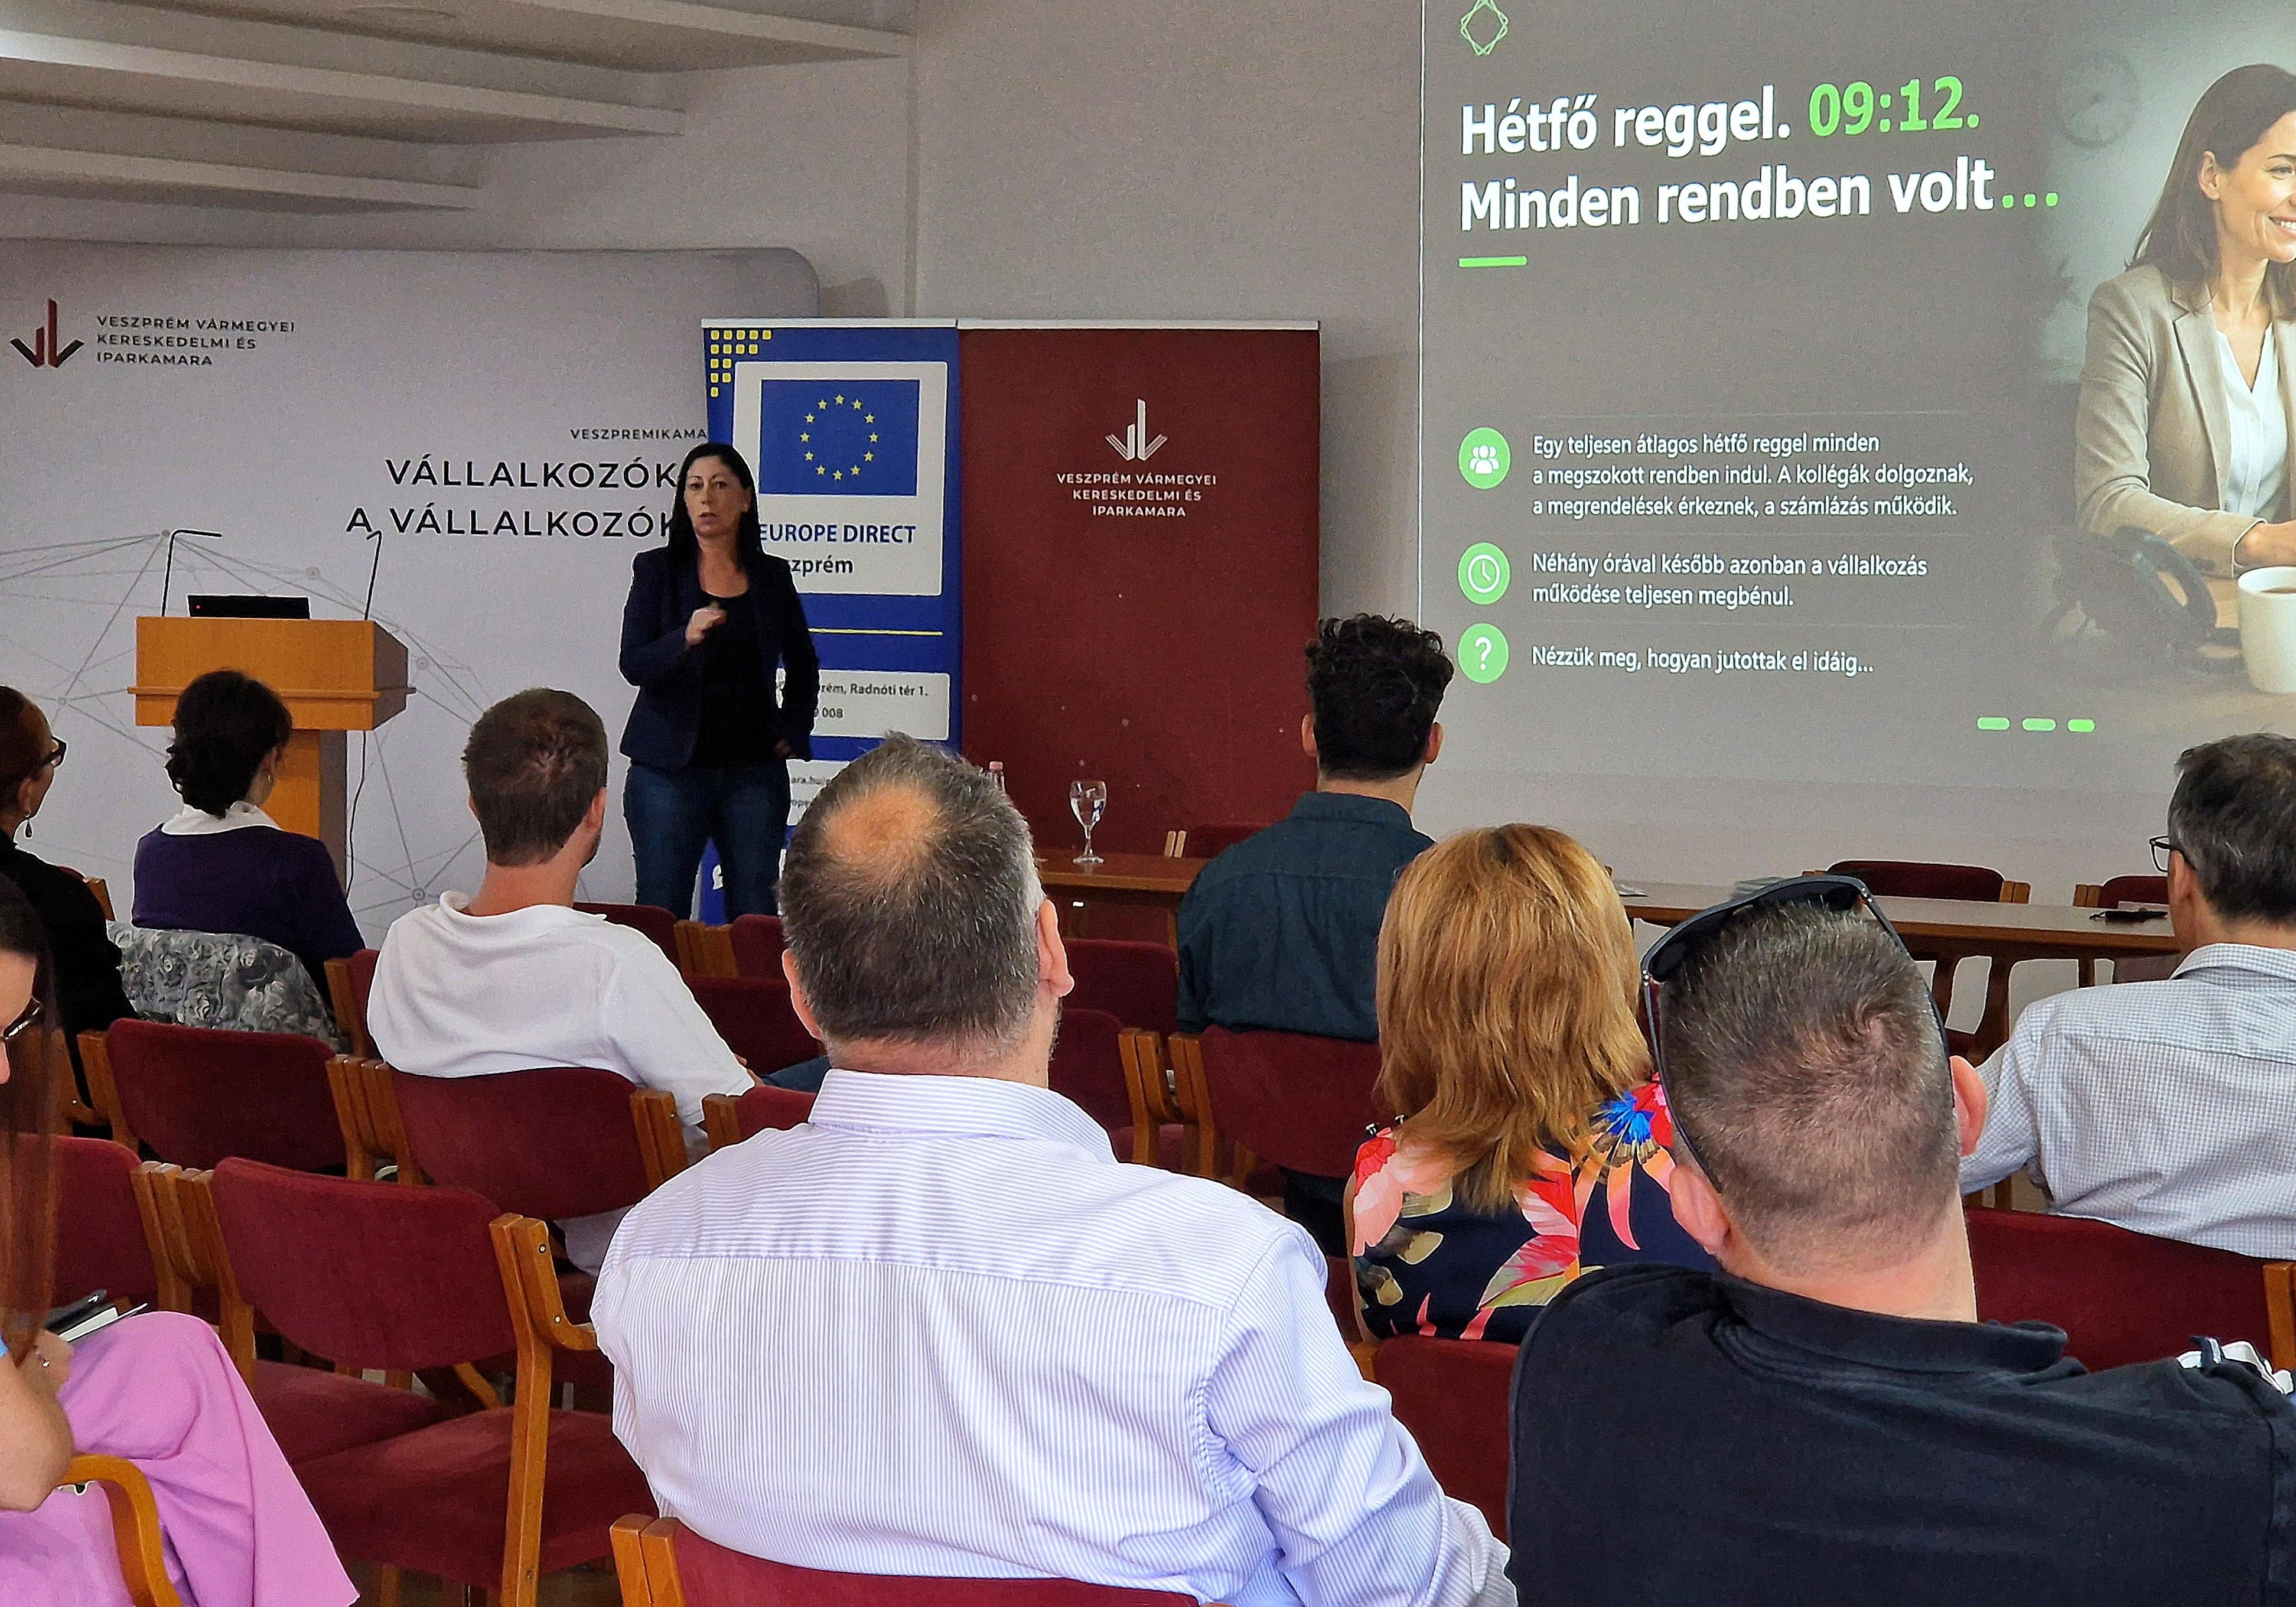
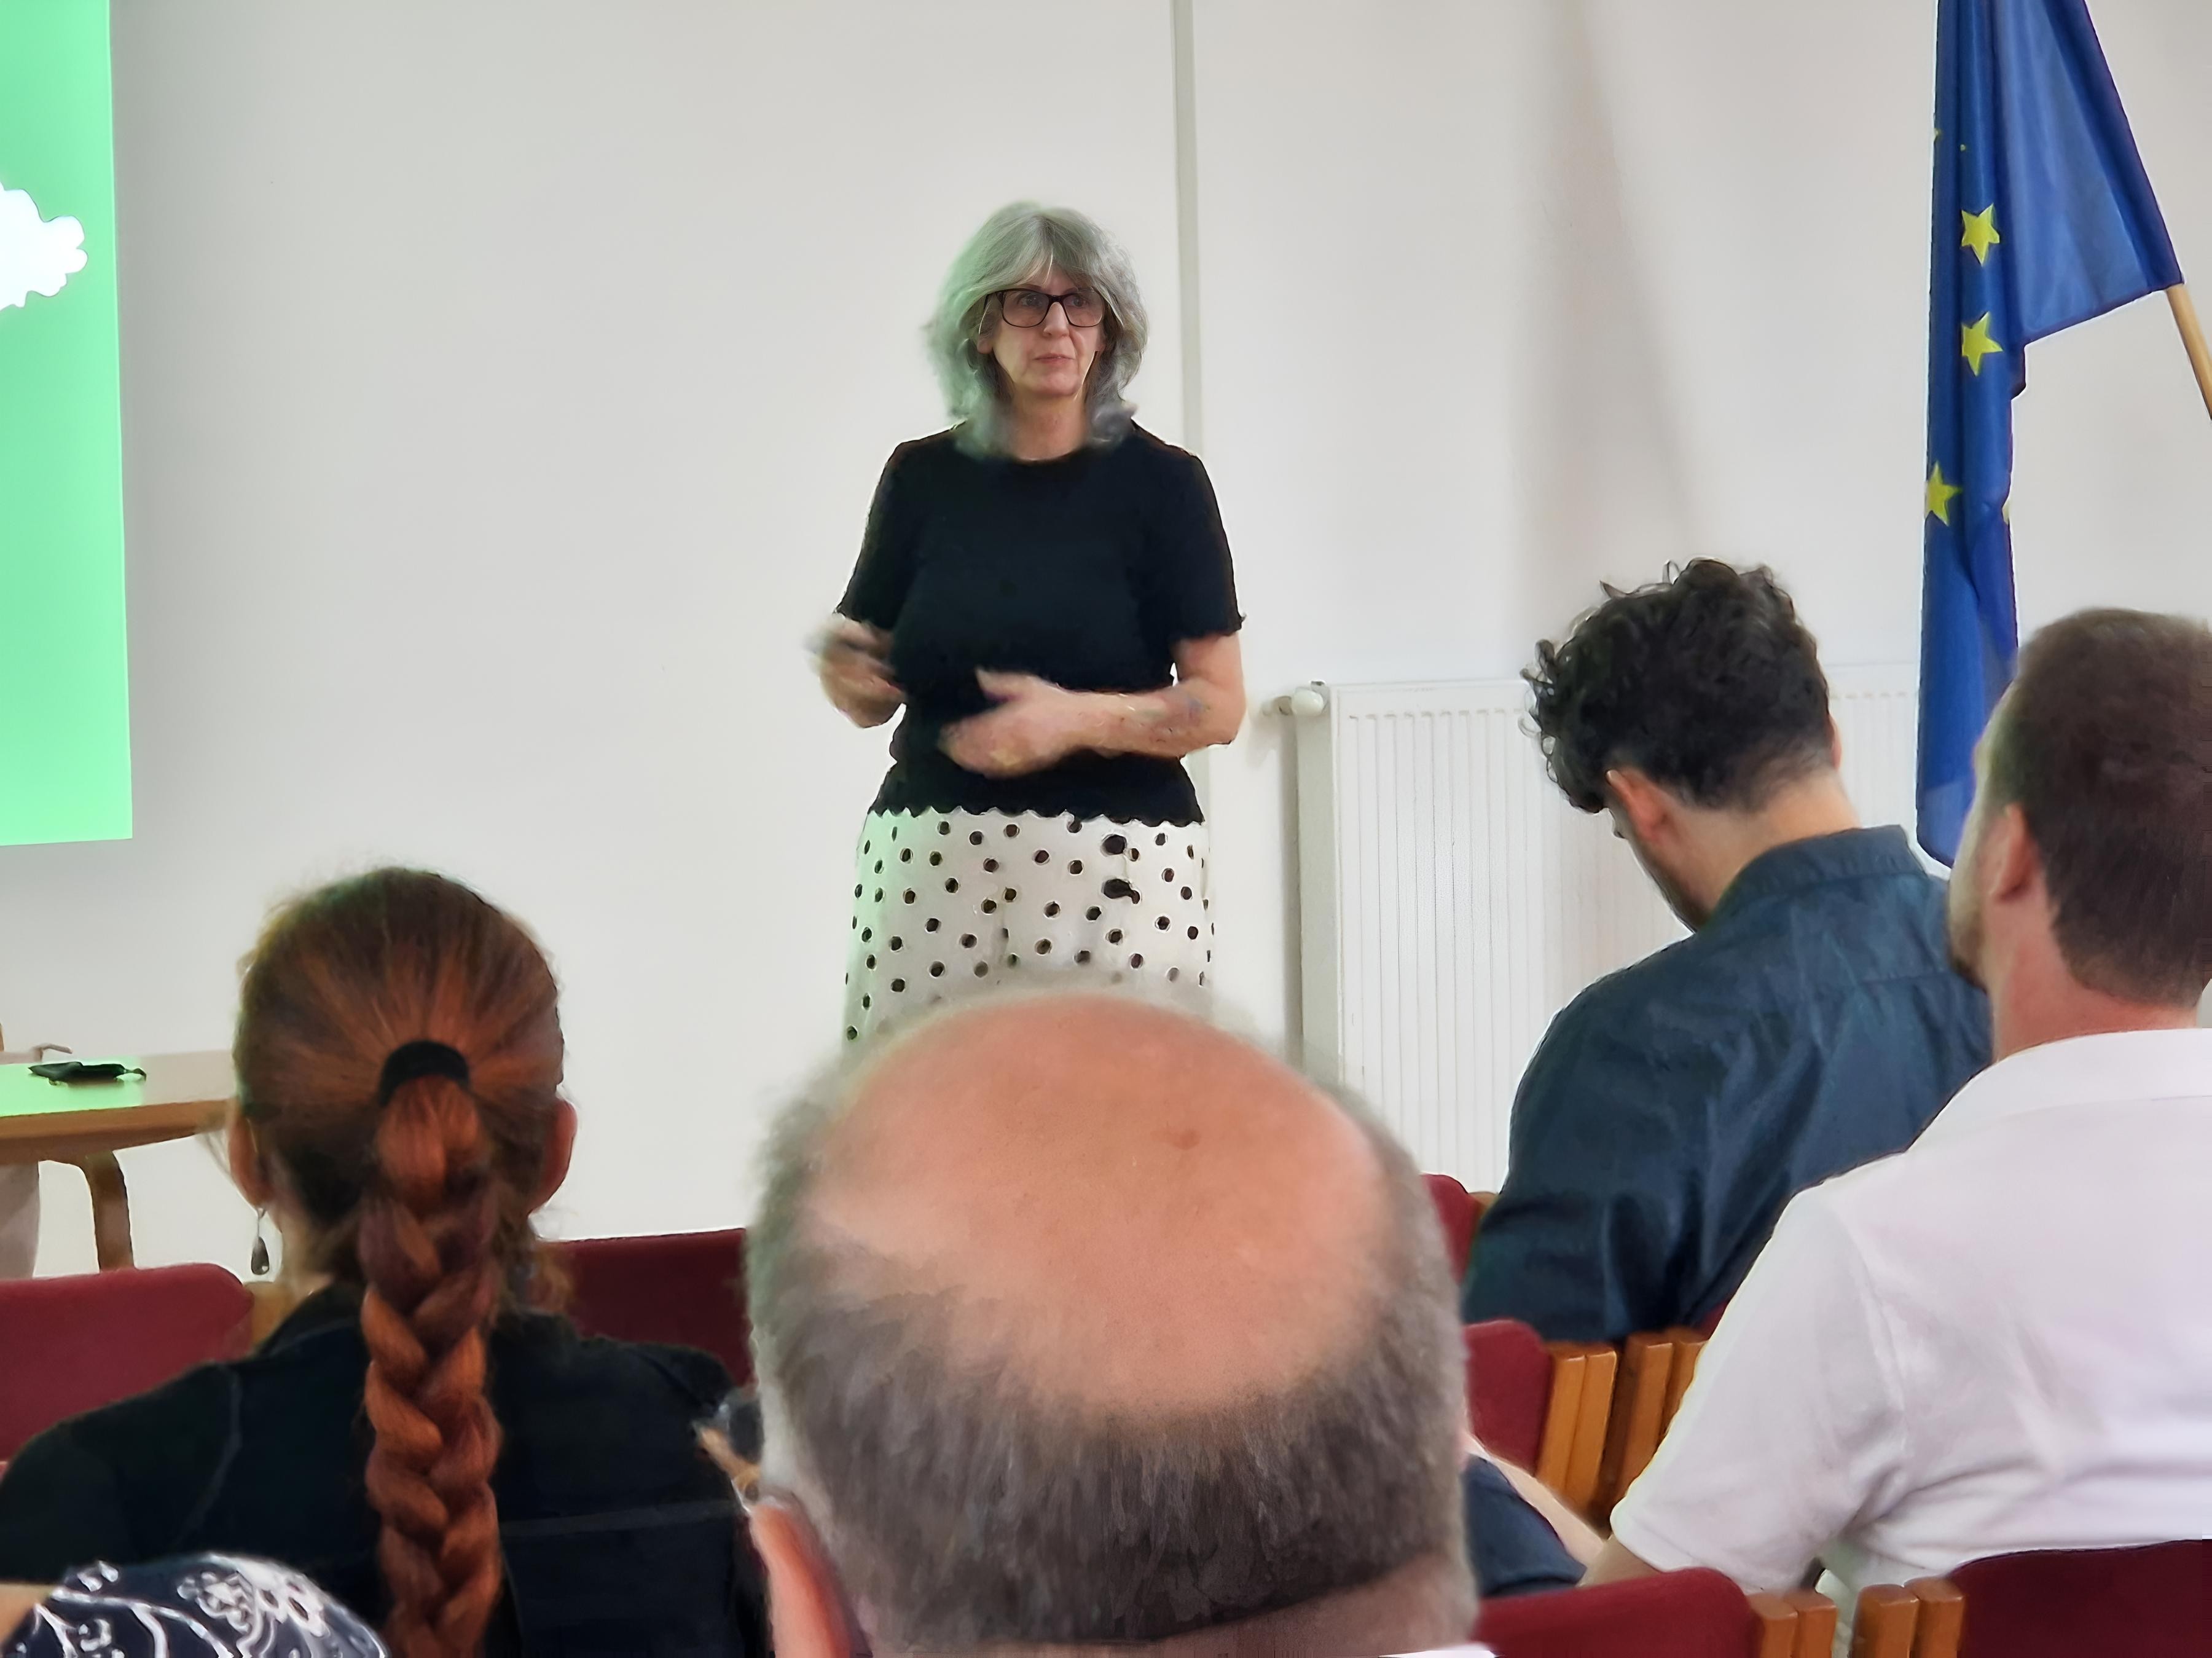
A Veszprém Vármegyei Kereskedelmi és Iparkamara 2026. szeptember 16-án az ISO 9000 Fórum Egyesület közreműködésével tematikus szakmai napot szervezett az EU új kihívásai, a NIS2 megfelelés, a kiberbiztonság és az információbiztonság témakörében annak érdekében, hogy a résztvevő vállalkozások átfogó, vezetői szintű képet kapjanak az aktuális kiberbiztonsági elvárásokról és az információvédelem gyakorlati kérdéseiről.
Az eseményt Lendvai-Lovasi Monika Sára, az ISO 9000 Fórum Egyesület elnöke nyitotta meg. Köszöntőjében beszélt a kamara és az egyesület közti szakmai együttműködésről és az egyesület szakmai relevanciájáról.
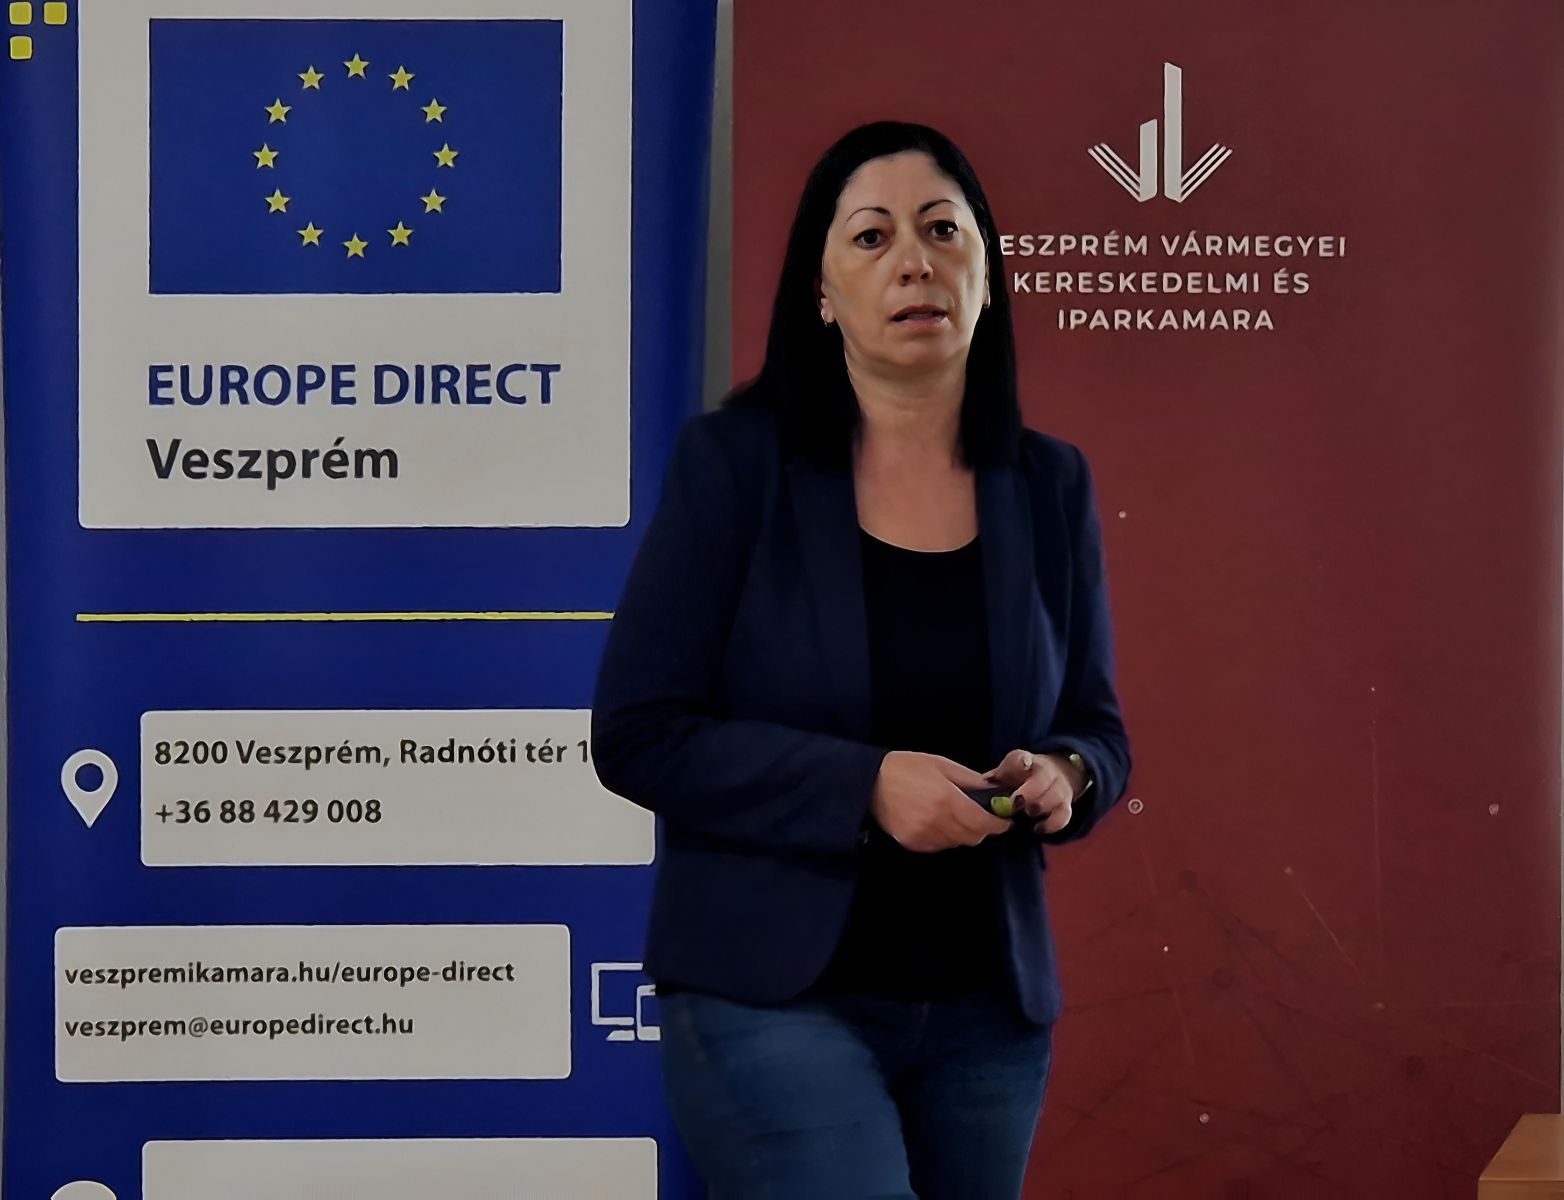
A szakmai programot Joó Gabriella, az ISO 9000 Fórum Egyesület előadója, mérnök-informatikus és információbiztonsági szakmérnök, a BKK információbiztonsági vezetője tartotta. A résztvevők megismerhették, hogy egy kibertámadás nem csupán informatikai problémát okozhat, hanem közvetlenül hatással lehet a vállalkozás működésére, pénzügyi folyamataira, ügyfélkiszolgálására és üzleti hírnevére is. A program során hangsúlyt kapott az információbiztonság három alapelve: a bizalmasság, a sértetlenség és a rendelkezésre állás. Gyakorlati példákon keresztül mutatta be, hogyan érvényesülnek ezek az elvek az e-mailek, dokumentumok, banki tranzakciók, felhőszolgáltatások és biztonsági mentések használata során. Külön blokk foglalkozott a leggyakoribb kibertámadásokkal, így az adathalászattal, a zsarolóvírusokkal, a social engineeringgel, a QR-kódos csalásokkal, valamint az AI-alapú deepfake és hangklónozás kockázataival.
A szakmai nap kiemelt témája volt a NIS2 irányelv, amely az Európai Unióban a kiberbiztonság magasabb szintjének megteremtését célozza. Az előadás bemutatta, hogy a NIS2 a korábbi szabályozáshoz képest szélesebb körre terjeszti ki a követelményeket, és nagyobb hangsúlyt helyez a kockázatkezelésre, az incidensekre való felkészülésre és a vezetői felelősségre. A résztvevők áttekintést kaptak a magyar jogszabályi környezetben megjelenő kiberbiztonsági elvárásokról is. Az előadás kiemelte, hogy a kiberbiztonság nem kizárólag informatikai, hanem vezetői és üzleti kérdés is. Szó esett a kockázatkezelés, az incidenskezelés és a beszállítói biztonság jelentőségéről, valamint az erős és egyedi jelszavak, a többfaktoros hitelesítés, a megfelelő jogosultságkezelés és a rendszeres biztonsági mentések fontosságáról. A program kitért arra is, hogy egy biztonsági esemény esetén előre meghatározott eljárásokra és helyreállítási tervre van szükség.
A szakmai nap végén elhangzott, hogy a NIS2 követelményei azoknak a vállalkozásoknak is hasznos önellenőrzési keretet adhatnak, amelyekre közvetlenül nem vonatkozik a szabályozás. A rendezvény gyakorlati segítséget nyújtott a résztvevőknek ahhoz, hogy felismerjék saját kiberbiztonsági kockázataikat, meghatározzák fejlesztési prioritásaikat, és tudatosabban készüljenek fel a digitális működés biztonsági kihívásaira.